
Remover dados vazados após um ataque de ransomware nem sempre significa eliminar todas as cópias que já circulam na internet. Depois de uma exposição, o foco passa a ser identificar onde os dados foram publicados, reduzir sua disseminação e avaliar o impacto do incidente.
Mas é possível remover esses dados da internet?
Em determinadas fontes, pode ser possível buscar a indisponibilização do conteúdo. Porém, depois que os arquivos são baixados, copiados ou republicados, não existe garantia de eliminação completa.
Por isso, quando ocorre um vazamento, a prioridade é entender quais dados foram expostos, onde apareceram e até onde podem ter se espalhado.
O que acontece com as informações roubadas?
Em ataques que envolvem exfiltração, os criminosos podem retirar informações do ambiente corporativo antes de iniciar a criptografia.
Esses dados passam a ser utilizados como uma segunda forma de pressão: além da indisponibilidade dos sistemas, existe a ameaça de exposição das informações.
A CISA descreve essa prática como dupla extorsão e alerta que também existem operações nas quais criminosos utilizam apenas o roubo e a ameaça de publicação dos dados, mesmo sem criptografar os sistemas.
Depois que as informações deixam o ambiente da empresa, surge um problema diferente: a organização perde parte do controle sobre onde esses arquivos podem ser armazenados e compartilhados.
Sua empresa sofreu um ransomware? Não faça isso agora
Sua empresa sofreu um ataque ransomware? Saiba o que fazer nas primeiras horas, quais erros evitar e como agir antes de tentar recuperar os dados.
Dados da sua empresa foram vazados após um ransomware?
Onde os dados roubados por ransomware podem aparecer?
Grupos de ransomware utilizam os chamados data leak sites, ou sites de vazamento, para divulgar vítimas e publicar informações obtidas durante ataques.
Alguns desses ambientes operam por meio da rede Tor e podem apresentar inicialmente apenas uma amostra dos arquivos como forma de comprovar que houve acesso às informações.
O LockBit, por exemplo, é documentado pela CISA como uma operação que utiliza exfiltração e ameaça de publicação em seu site de vazamentos como parte do processo de extorsão.
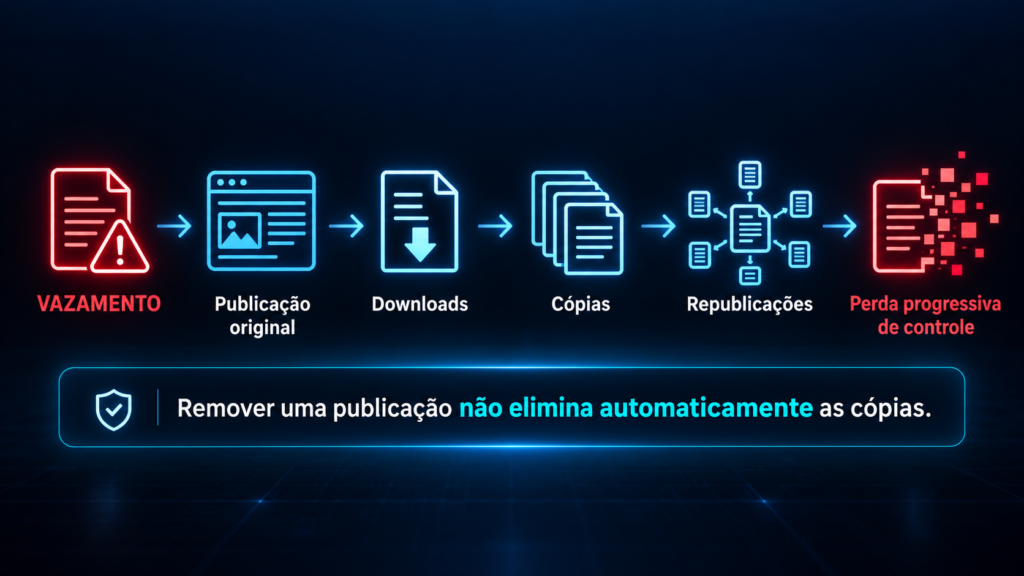
O problema é que a publicação original pode ser apenas o início da disseminação.
Uma vez disponibilizados, os arquivos podem ser:
- • baixados por terceiros;
- • copiados para outros servidores;
- • compartilhados em fóruns e canais;
- • utilizados em golpes e fraudes;
- • republicados posteriormente.
É justamente isso que torna a promessa de “apagar um vazamento da internet” tão delicada.
É possível remover dados vazados após ransomware?
Em alguns casos, é possível remover ou tornar indisponível uma publicação específica. Apagar definitivamente todas as cópias é outra questão.
A possibilidade de remoção depende de fatores como o local em que o conteúdo está hospedado, quem controla aquela infraestrutura e quanto os arquivos já foram distribuídos.
Imagine, por exemplo, que determinado conjunto de documentos esteja disponível em uma única fonte.
Se essa fonte deixar de disponibilizar os arquivos, aquela exposição específica pode desaparecer.
Mas se dez pessoas já fizeram download e três delas republicaram o material, remover a publicação original não elimina essas novas cópias.
Tirar os dados da dark web resolve o problema?
Não necessariamente.
“Dark web” costuma ser utilizada como um termo genérico para falar sobre a exposição de dados roubados, mas o problema não está apenas no endereço em que a informação apareceu originalmente.
Depois que um arquivo é disponibilizado, não existe controle sobre quem realizou o download enquanto ele esteve acessível.
Mesmo que o conteúdo original deixe de estar disponível posteriormente, cópias podem continuar armazenadas por terceiros.
Por isso, a ausência dos arquivos no local original não deve ser interpretada automaticamente como confirmação de que os dados foram destruídos.
Como descobrir onde os dados da empresa foram publicados?
Essa análise começa pela identificação das informações envolvidas no incidente.
Não basta apenas verificar se o nome da organização aparece em um site de vazamento. É necessário entender o que efetivamente está sendo exposto.
Por exemplo:
- • Credenciais corporativas representam um tipo de risco.
- • Documentos de clientes representam outro.
- • Contratos, informações financeiras ou dados pessoais exigem avaliações diferentes.
- • Informações técnicas da infraestrutura podem inclusive facilitar novas tentativas de ataque.
A análise da exposição ajuda a determinar não apenas onde o material apareceu, mas principalmente o que alguém poderia fazer com aquelas informações.
Dados vazados podem ser usados em novos ataques?
Sim. Esse é um dos motivos pelos quais a resposta não deve terminar quando determinada publicação desaparece.
Informações corporativas roubadas podem fornecer contexto para ataques posteriores.
Um criminoso que tenha acesso a nomes de colaboradores, fornecedores, documentos internos, estruturas de e-mail ou informações técnicas possui material que pode ser utilizado para tornar uma tentativa de fraude ou engenharia social muito mais convincente.
Credenciais expostas também precisam receber atenção especial.
Quando senhas, tokens ou outros mecanismos de autenticação estiverem entre os dados comprometidos, simplesmente remover o arquivo onde estavam publicados não torna essas credenciais seguras novamente.
Elas devem ser tratadas como comprometidas.
E quando existem dados pessoais no vazamento?
Além da questão de segurança, incidentes envolvendo dados pessoais podem gerar obrigações relacionadas à LGPD.
A ANPD estabelece que cabe ao controlador avaliar o incidente, os dados envolvidos e os possíveis riscos ou danos aos titulares para determinar as medidas aplicáveis e a necessidade de comunicação.
Nem todo incidente exige automaticamente uma comunicação, mas essa avaliação precisa ser realizada considerando as características concretas do caso.
Em julho de 2026, por exemplo, a ANPD instaurou processo sancionador relacionado a um ataque ransomware que afetou aproximadamente 500 mil registros de pacientes. Entre os pontos analisados estavam medidas de segurança e questões relacionadas à comunicação do incidente.
Isso mostra por que um vazamento não deve ser tratado apenas como um problema de disponibilidade de TI.
Pagar o resgate garante que os dados serão apagados?
Não existe garantia técnica de que isso acontecerá.
Mesmo que o atacante prometa excluir as informações após o pagamento, a empresa não possui como verificar com segurança:
quantas cópias foram produzidas, quem teve acesso aos arquivos ou se parte do material já foi distribuída.
Por isso, uma promessa de exclusão feita pelo próprio responsável pelo ataque não equivale a uma comprovação de destruição dos dados.
Como proteger sua empresa contra ransomware em 2026?
Saiba como proteger sua empresa contra ransomware e reduzir os riscos de invasão, criptografia e perda de dados.
Como identificar ransomware: Akira, LockBit e Medusa
Saiba como identificar ransomware, diferenciar Akira, LockBit e Medusa e quais evidências analisar antes de iniciar a recuperação dos arquivos.
O que fazer para reduzir o impacto de dados já vazados?
Quando existe evidência de exposição, a resposta precisa ser orientada pelo tipo de informação comprometida e pelo risco que ela representa.
Isso pode envolver ações como monitorar novas publicações, buscar a indisponibilização de conteúdos quando houver essa possibilidade, invalidar credenciais expostas, identificar documentos sensíveis e acompanhar possíveis usos posteriores das informações.
Também é importante manter registros sobre o que foi identificado e quais medidas foram adotadas.
O objetivo deixa de ser simplesmente “apagar o arquivo” e passa a ser:
reduzir o impacto que aquela informação pode causar depois que saiu do controle da empresa.
Seu dado sumiu do site. O problema acabou?
Não necessariamente.
Se as informações já estavam disponíveis para download, retirar a publicação original não permite saber automaticamente quem acessou os arquivos ou quantas cópias foram realizadas.
Por isso, depois de identificar um vazamento, é importante determinar:
- • quais informações foram expostas;
- • quais riscos esses dados representam;
- • onde o conteúdo foi identificado;
- • quais medidas podem reduzir a exposição;
- • se existem indícios de novas publicações ou utilização dos dados.
O foco não deve ser apenas remover o que está visível, mas entender o risco que permanece.
É possível que dados vazados após um ransomware sejam removidos ou indisponibilizados em determinadas fontes, dependendo de onde foram publicados.
O que não é possível garantir é que todas as cópias desapareçam depois que as informações foram disponibilizadas e potencialmente baixadas por terceiros.
Por isso, a resposta a um vazamento precisa considerar o conteúdo exposto, sua disseminação e os riscos decorrentes dessas informações.
Quanto mais sensível for o material comprometido, maior a importância de entender rapidamente a extensão da exposição e adotar medidas para reduzir seus impactos.
Sua empresa conseguiria recuperar a operação se fosse atacada hoje?
É possível apagar completamente dados vazados da internet?
É possível remover dados da dark web?
Como saber se os dados vazados foram baixados?
O que fazer se senhas forem vazadas?
Pagar o ransomware garante a exclusão dos dados?
Veja assuntos similares a este...

A IA já consegue hackear sozinha? Entenda como funciona o Pentest com Inteligência Artificial
A IA já consegue encontrar vulnerabilidades e automatizar etapas de ataque. Veja como funciona o pentest com IA.
Ataque de ransomware: o que fazer nas primeiras 48 horas?
Saiba o que priorizar nas primeiras 48 horas de um ransomware, quais erros evitar e quando buscar ajuda especializada.

Backup contra ransomware: como garantir a recuperação em 2026
Saiba quando é possível descriptografar arquivos após um ransomware e o que avaliar antes de iniciar a recuperação.